Informačné technológie a kriminalita. Téma, ktorá sa dnes radí medzi nesporne najdiskutovanejšie témy v oblasti IT. Je opradená často rúškom akéhosi tajomstva, podfarbená mediálnymi senzáciami – na strane jednej často mystifikovaná – na strane druhej podceňovaná a tým pádom riziková. A práve jej podceňovanie, neakceptovanie hrozieb, ktoré so sebou prináša je dôvodom na to, aby sa o téme písalo, rozprávalo, diskutovalo a hľadali riešenia.
V prvom rade uveďme na poriadok pojem IT kriminalita alebo počítačová kriminalita. Pojem je rozšírený skôr slangovo (prevzatý z angl. „computer crime“) a v slovenskom trestnom práve zatiaľ ako priamy pojem nezakotvený, čo samozrejme neznamená, že by slovenské právo nepoznalo problematiku trestnej činnosti súviacej s využívaním (teda tu sa skôr hodí pojem „zneužívaním) informačno-komunikačných technológií. Pojem počítačová kriminalita bol v náväznosti na potenciálny vývoj našej legislatívy prvýkrát definovaný dokumentom nazvaným Dohovor o počítačovej kriminalite (2001) ratifikovaný v roku 2007, ktorý zaviedol zaujímavú kategorizáciu činov namierených proti dôvernosti, dostupnosti a integrite počítačových systémov, sietí a počítačových údajov:
- trestné činy proti dôvernosti, celistvosti a funkčnosti počítačových údajov a systémov
- nezákonný prístup
- nezákonné odpočúvanie
- zasahovanie do údajov
- zasahovanie do systému
- zneužitie zariadení
- počítačové trestné činy
- falšovanie spojené s počítačom
- podvod spojený s počítačom
- trestné činy súvisiace s obsahom
- trestné činy súvisiace s detskou pornografiou
- trestné činy súvisiace s porušením autorských a príbuzných práv
Z principiálneho hľadiska je možné trestné činy rozdeliť na dve základné skupiny:
-
priame
zamerané proti prostriedkom IKT (počítačom), obvykle činy smerujúce k narušeniu dôvernosti, dostupnosti a integrite ale rovnako aj činy klasickej majetkovej kriminality (odcudzenie, zničenie, zneužívanie)
-
nepriame
trestné činy páchané pomocou počítača, kde počítač je len modernejším a výkonejším prostriedkom na spáchanie činu
Osobitou témou je problematika, ktorú prednaznačil už názov článku – otázka „počítačovej kriminality“ v pracovnom prostredí, kde na „páchanie“ trestnej činnosti sú využívané aktíva (hardvér, softvér, internetová konektivita) zamestnávateľa.
Téma moderná, masová – Internet
Facebook, pokec, chat, web-stránky, ftp… ťažko dnes v praxi nájdete zamestnanca, ktorý by internetovú konektivitu niekedy nepoužil aj na účely nesúvisiace s výkonom jeho pracovných povinností – od nevinného nahliadnutia do elektronickej žiackej knižky dieťaťa, cez surfovanie po rôznych WEB-stránkach až po prípady aktivít, ktoré presahujú hranice morálky, obchodného, pracovného či dokonca až hranice trestného práva. Len niekoľko štatistických čísiel:
- prieskum na vzorke 1.460 respondentov preukázal – 57% z oslovených využíva služby sociálnych sietí s priemernou dobou 40 minút týždenne (zdroj: Morse/TNS)
- 40% aktivít na internete v pracovnom čase nesúvisí s pracovnými aktivitami (zdroj: IDC)
- 50% respondendovaných prevádzkovateľov IKTzúčastnených v prieskume Redshift Research sa neobáva úniku dát cez zamestnancov
- v prieskume medzi 280 firmami v ČR len 12% zamestancov využíva internetovú konektivitu na výhradne pracovné účely, 20% trávi minimálne 30 minút aktivitami nesúvisiacimi s ich prácovným zaradením a pracovnom náplňou (zdroj: Ernst & Young, ČR)
- podľa prieskumu Cyberk-Ark software by viac ako 30% respondentov v USA použilo pre odcudzenie citlivých údajov zamestnávateľa e-mailovú poštu a viac ako 10% externý WEB pre ukladanie dát – viac ako 50% z oslovených by za cieľ svojho záujmu považovali databázy kontaktov a zákazníkov
Pozn:
najrizikovejším stále ostávajú USB pamäťové zariadenia – napríklad podľa posledného uvedeného prieskumu by ich využilo viac ako 50% respondentov
Otázka sa však netýka len problematiky využívania internetovej konektivity, ale všeobecne majetku zamestnávateľa. Nesporne takéto aktivity istým spôsobom vplývajú aj na efektivitu využívania pracovného času zamestnanca a je v rukách zamestnávateľa nájsť akceptovateľnú hranicu po ktorú je ochotný podobné aktivity akceptovať a nepovažovať ich za porušovanie pracovnej disciplíny v zmysle platnej legislatívy. Optimálne nastavenie tolerovateľnej hranice môže naopak zvyšovať pracovnú pohodu a zamestanci ho môžu vnímať ako prínosný benefit zo strany zamestnávateľa. Na mieste je však otázka kde je hranica za ktorú by tolerancia zamestnávateľa v tejto otázke nemala v žiadnom prípade presahovať a kde by mal zamestnávateľ vo vlastnom záujme radikálne zakročiť ? Nesporne situáciách kde preukázateľne začína byť majetok zamestnávateľa využívaný na aktivity poškodzujúce záujmy či dobré meno zamestnávateľa.
Pre ilustráciu snáď len niekoľko príkladov z mnohých:
- využívanie IKT na súkromné „ aktivity“ často zachádzajúce za hranice zdvorilosti, ba často ide o aktivity až podnikateľského charakteru – tlač, napaľovanie médií, programovanie s využívaním strojového času a rad ďalších,
- sťahovanie/ šírenie dát podliehajúcich autorsko-právnej ochrane – softvér, filmové a hudobné diela či iné autorské diela v multimediálnom formáte,
- sťahovanie/šírenie dát s nemorálnym alebo protizákonným obsahom – napr.detská pornografia,
- vytváranie neautentických dát s cieľom vydávať tieto za autentické – dokumenty pre páchanie podvodov prevažne ekonomického charakteru,
- poškodzovanie záujmov zamestnávateľa – zapájanie sa do diskusií nepracovného charakteru, sprístupňovanie dôverných dát, dát podliehajúcich zákonnej ochrane (napr.osobné údaje),
- zneužívanie internetovej konektivity zamestnávateľa na maskovanie identity pri zverejňovaní príspevkov na chatových portáloch – najmä príspevky charakteru ohovárania, zverejňovania privátnych kompromitujúcich fotografií a videozáznamov, klamlivých inzerátov,
- a rad ďalších
Dôvody?
Dominantným dôvodom mnohých problémov býva neznalosť v rôznych jej formách. Ako príklad možno uviesť falošný pocit anonymity na internetových diskusných fórach
Spomedzi množstva ďalších dôvodov medzi najfrekventovanejšie možno určite zaradiť nasledovné:
- snaha o finančný profit
- vlastný prospech
- v prospech tretej strany
- výstrednosť, snaha o publicitu, získanie obdivu kolegov
- frustrácia, snaha o pomstu, skratové chovanie
- zvýšenie šancí na trhu práce získaním informácií – prieskumy i praktické skúsenosti poukazujú, že tendencia získavať citlivé informácie vo väčšej miere sa objavuje už pri potenciálnej hrozbe straty zamestnania
Riziká pre zamestnávateľa?
Všeobecne je rizikové správanie používateľa IKT v prostredí zamestnávateľa neželateľným javom – je totiž prvkom, ktorý môže zásadne ohroziť bezpečnosť prevádzky infrormého systému a narábania s dátami, spôsobiť finačné škody. Pokiaľ však konanie zamestnanca-používateľa prekračuje hranice kde je zasahuje za hranicu trestného práva, pribúda rad ďalších zásadných rizík, spomeňme aspoň tie najproblematickejšie:
- finačné straty
- po dobu vyšetrovania podozrenia z trestného činu môžu byť predmety pomocou ktorých bola vykonávaná trestná činnosť zadržané ako dôkazné predmety
- nepríjemná publicita v médiách
- poškodenie mena firmy spojené s rizikom straty prestíže
- dopady na personálnu politiku
Prvý level = zvyšovanie úrovne poznania zamestnancov
Prevencia, reštrikcie, kontrola. Jednoducho napísané, ťažšie realizovateľné. Súčasným a dosť vážnym problémom je stav IT gramotnosti používateľov. Principiálne môžeme vyhlásiť, že v našich zemepisných podmienkach sme po rokoch značne postúpili v otázke základnej IT gramotnosti (základné ovládanie počítača), ale otázka poznatkov základnej bezpečnosti informačných systémov, ich nadväzujúcej legislatíve, základných návykov. Táto otázka úzko súvisí s radom ďalších – od nízkeho právneho povedomia cez nedostatočnosť legislatívy a jej praktickej realizácie až po pohľad zamestnávateľov na reálnosť rizika. Pritom platí základný príncíp: „Používateľ, ktorý neporozumie, nepochopí a nestotožní sa s dôvodmi zavádzania akýchkoľvek opatrení je rizikovým prvkom – z hľadiska nespoľahlivosti, nepredvídateľnosti a nemožno podceňovať ani potenciálny zámer v konaní.
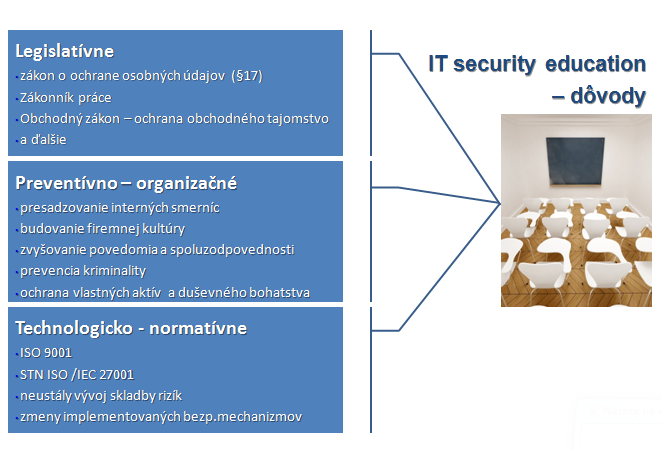
Zavedenie cyklického vzdelávania resp. včlenenie problematiky do existujúceho systému vzdelávania zamestnancov je ideálnym nástrojom nie len pre už zvyšovanie bezpečnostného povedomia zamestnancov, ale prináša ešte minimálne dva nezanedbateľné efekty:
- pôsobí preventívne nakoľko už vlastná realizácia nezávisle na jej forme je odkazom, že zamestnávateľ tému identifikuje a sleduje jej stav v organizácii
- poskytuje spätnú väzbu – pri správnej cykličnosti a forme realizácie poskytne vzdelávanie priestor na diskusiu v ktorej sú zmapovateľné postoje, návyky a aplikovanie interných bezpečnostných požiadaviek pri práci s IKT a rovnako aj úroveň poznania nových rizík zo strany zamestnancov

Level druhý = reštriktívne opatrenia
Už len správna konfigurácia operačných systémov a aplikačných programov je často prvotným krokom k preventívnemu predchádzaniu vzniku problému. Vymenovanie bežných „pochybení“, ktoré dnes v praxi môžete nájsť by bolo témou pre niekoľko násobne rozsiahlejší článok. Spomeňme aspoň niektoré:
- neexistujúce, neaktulizované alebo nefunkčné protivírusové prostriedky
- neexistujúca alebo nesprávne využívaná heslová politika (dôvernosť hesiel, spoločné kontá,..)
- nekontrolovaná využiteľnosť aktív
- neobmedzený a nekontrolovaný prístup k internetu
- neriadené využívanie externých pamäťových médií (prevažne USB zariadení)
- neobmedzené využívanie tlačových prostriedkov
Zarážajúcim sú napríklad zistenia, akým bol napríklad prieskum Redshift Research 2008 – mimochodom celkom korektne odzrkadľujúci reálny stav aj v našich podmienkach a z ktorého vyplynuli mimo iných tri zaujímavé témy:

Je zrejmé, že bez reštriktívnych opatrení realizovaných technickými (ale aj organizačnými) opatreniami je ťažké, teda skôr nemožné uvažovať o akejkoľvek prevencii. Často mylný pohľad, že sú to zbytočne vynaložené finančné prostriedky alebo že zavedenie základných opatrení musí predstavovať extrémne náklady je zavádzajúci a manžéri často precitajú až v okamihu vzniku závažného incidentu.
Level tretí = bez spätnej väzby to nejde
Systém nech je akokoľvek dokonalý sa bez spätnoväzobnej sľučky stáva nestabilným. Preto spätná kontrola, ktorá dokáže poskytnúť informáciu o dodržiavaní a dopadoch zavedených opatrení má svoj opodstatnený zmysel a význam. Monitorovanie aktivít používateľov v rámci perimetra siete poskytuje rad prínosov medzi ktorými je preventívny prínos, ktorý sme si stanovili v prvotnej myšlienke článku, len sprievodným javom. Okrem psychologicko-preventívneho účinku poskytuje zavedenie monitorovania ďalšie prvky riadenia bezpečnosti a prevádzky IKT:
- meranie efektivity využiteľnosti jednotlivých aktív (využívanosť licenčného stavu SW, tlačiarní, konektivity, ….)
- identifikovateľnosť dátových tokov v sieti a teda identifikovateľnosť potenciálne nebezpečného narábania s dátami, ktoré by podľa zámeru vedenia mali byť predmetom obchodného tajomstva alebo podliehajú ochrane v zmysle platnej legislatívy
- identifikovateľnosť nekorektného alebo potenciálne nebezpečného (smerujúcicm k prípadnému páchaniu trestnej činnosti) narábania s aktívami IKT
- identifikovateľnosť nových rizikových prvkov pri práci s IKT v rámci organizácie – využiteľné v rámci aktulalizácie bezpečnostnej politiky, preventívnych opatrení i vzdelávaní
Čo na záver?
IT kriminalita je témou rozsiahlou a aj keď zaujímavou, diskusie o jej existencii, dopadoch, metódach preventívneho pôsobenia alebo o metódach vyšetrovania, dokazovania a represívnom potláčaní naberajú na obrátkach v radoch odbornej i laickej verejnosti. Vzniká rad projektov zameraných na edukačné pôsobenie v tejto oblasti – projekty rôznej kvality – pred niektorými sa treba skloniť a tvorcom poďakovať, niektoré sú žiaľ premrhanými prostriedkami a ich prevedenie často postráda reálny prínos.
V článku som si nekládol za cieľ vyriešiť tému narastajúcej kriminality v IT s ktorou sa už v reálnych situáciách stretávajú aj naši zamestnávatelia. Cieľom bolo vniesť trochu iný pohľad do témy bezpečnosť IT a vnuknúť myšlienku na ďalší rozvoj témy.
Jaroslav Oster